PHP2Shell 2026: Pelajaran Keamanan dari Gangguan Kecil pada Artha Blog
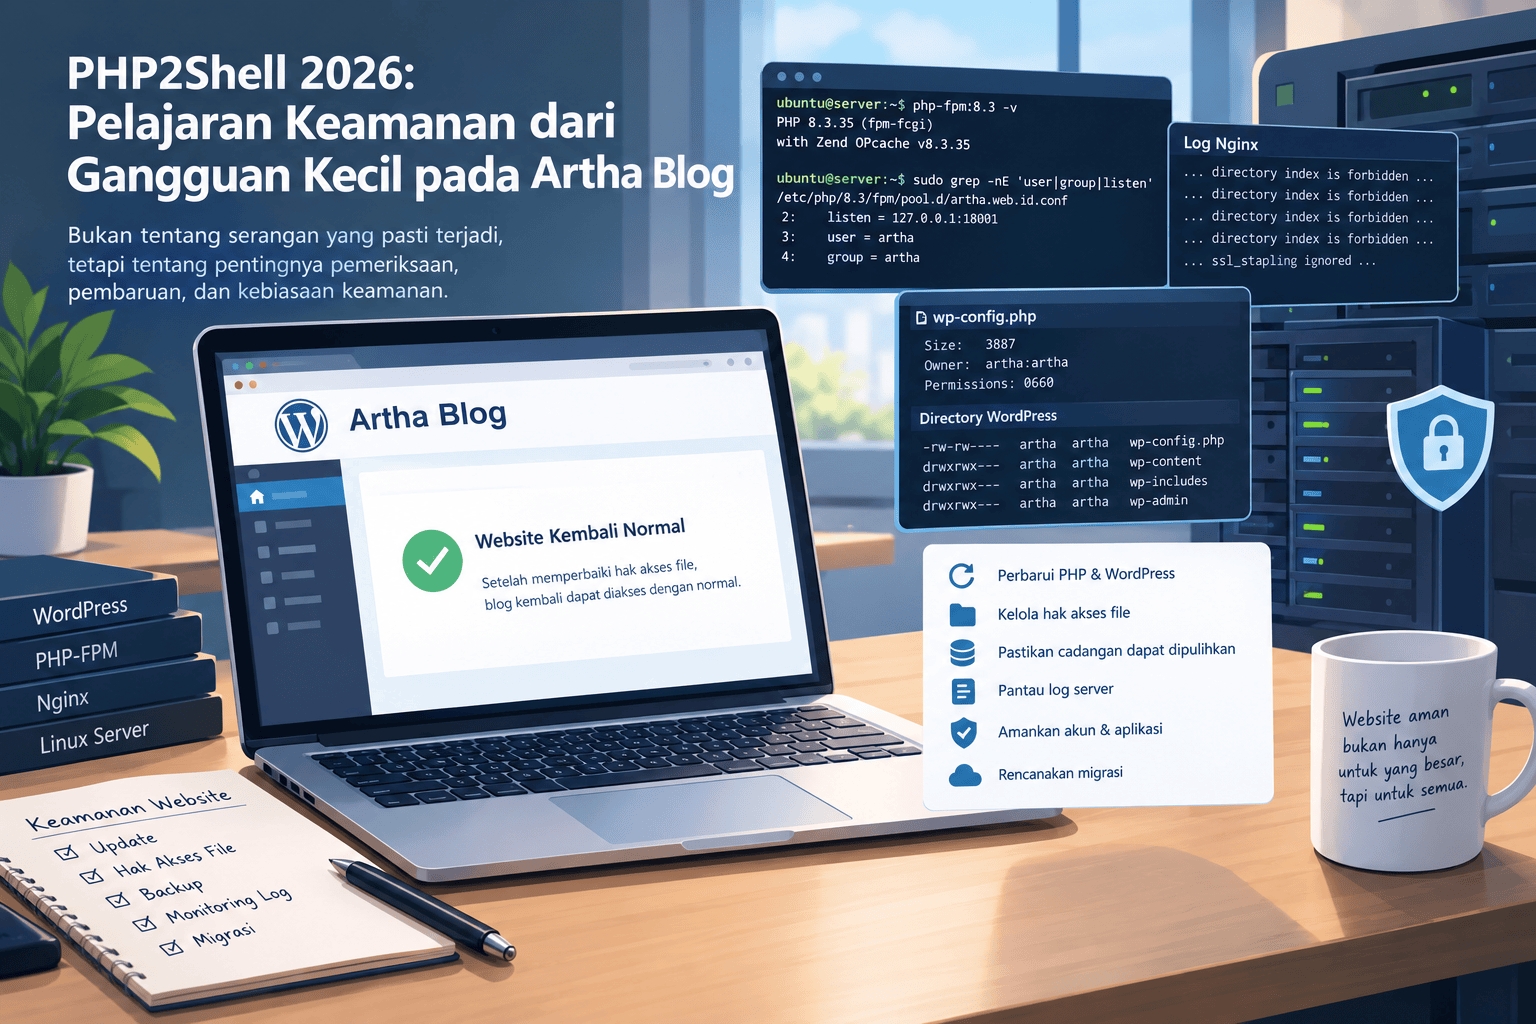
Ketika WordPress menampilkan halaman putih, pemeriksaan sederhana terhadap hak akses file, versi PHP, dan log server mengingatkan bahwa keamanan website tidak hanya penting bagi situs besar.
Pada 21 Oktober 2026, Artha Blog masih dapat diakses seperti biasa. Namun, ketika diperiksa kembali pada 25 Oktober 2026, halaman website justru menampilkan layar putih. Gangguan ini memunculkan pertanyaan yang cukup mendasar: apakah masalah tersebut hanya berasal dari konfigurasi server, atau ada hal lain yang perlu diperiksa dari sisi keamanan?
Pemeriksaan kemudian dilakukan pada file WordPress, konfigurasi PHP-FPM, hak akses direktori, dan log Nginx. Dari proses tersebut, blog akhirnya kembali normal setelah hak akses file dikembalikan.
Tidak ditemukan bukti yang cukup untuk menyimpulkan bahwa Artha Blog mengalami serangan PHP2Shell atau eksploitasi lain. Karena itu, pengalaman ini bukan laporan keberhasilan serangan, melainkan catatan pemeriksaan dan pembelajaran tentang bagaimana sebuah website sederhana sebaiknya dikelola dengan pendekatan keamanan yang lebih baik.
Ketika halaman putih menimbulkan banyak pertanyaan
Halaman putih pada WordPress bukanlah bukti langsung bahwa sebuah website telah diretas. Kondisi tersebut dapat berkaitan dengan berbagai hal, termasuk kesalahan PHP, konflik plugin atau tema, konfigurasi server, maupun masalah hak akses file.
Pada kasus Artha Blog, pemeriksaan awal sempat mengarah pada dugaan bahwa file wp-config.php bermasalah. File ini memiliki peran penting karena menyimpan konfigurasi utama WordPress, termasuk informasi koneksi basis data.
Namun, hasil pemeriksaan menunjukkan bahwa file tersebut masih ada dan memiliki ukuran sekitar 3.887 byte. Kepemilikannya tercatat sebagai pengguna dan grup artha. Pemeriksaan konfigurasi PHP-FPM juga menunjukkan bahwa pool untuk domain Artha Blog menggunakan pengguna dan grup yang sama.
Temuan ini membantu mempersempit pemeriksaan, tetapi tidak dengan sendirinya membuktikan bahwa seluruh konfigurasi izin file sudah benar. Setelah hak akses dikembalikan, website kembali berjalan normal.
Dengan demikian, temuan yang paling kuat dalam kasus ini adalah adanya gangguan yang pulih setelah pemulihan hak akses file. Tidak ada dasar yang cukup untuk menyatakan bahwa halaman putih tersebut disebabkan oleh PHP2Shell.
Mengapa isu PHP2Shell tetap relevan?
PHP2Shell menjadi konteks yang mendorong evaluasi keamanan lingkungan PHP yang digunakan oleh website. Isu keamanan pada komponen server layak diperhatikan, sekalipun website yang dikelola bukan layanan publik berskala besar.
Akan tetapi, menghubungkan sebuah gangguan dengan suatu kerentanan memerlukan bukti yang sesuai. Kesamaan waktu, website yang tidak dapat diakses, atau ditemukannya permintaan mencurigakan pada log tidak otomatis menunjukkan bahwa kerentanan tersebut telah dieksploitasi.
Dalam pemeriksaan Artha Blog, versi PHP-FPM yang melayani website tercatat sebagai PHP 8.3.35. Pada saat pemeriksaan, repositori CloudPanel juga menawarkan pembaruan PHP 8.3.36. Informasi tersebut menjadi alasan untuk mengevaluasi dan menerapkan pembaruan keamanan yang sesuai, bukan bukti bahwa server telah disusupi.
Pembaruan sebaiknya dilakukan dengan memeriksa catatan rilis dan advisori keamanan resmi, memastikan kompatibilitas aplikasi, membuat cadangan, serta menguji website setelah perubahan. Penggunaan versi yang lebih baru saja tidak cukup untuk menyimpulkan bahwa seluruh risiko telah hilang.
Membaca log tanpa terburu-buru menyimpulkan serangan
Log Nginx yang diperiksa memuat sejumlah pesan directory index is forbidden pada direktori WordPress, termasuk beberapa lokasi di bawah wp-admin, wp-includes, dan wp-content/uploads.
Pesan tersebut berarti Nginx menolak menampilkan daftar isi direktori ketika permintaan tidak mengarah pada berkas yang dapat disajikan sebagai halaman indeks. Dalam banyak konfigurasi, perilaku ini merupakan perlindungan yang memang diharapkan.
Pola permintaan ke sejumlah direktori dapat menjadi alasan untuk memeriksa aktivitas akses lebih lanjut. Namun, pesan penolakan direktori saja tidak membuktikan adanya eksekusi kode, pencurian data, ataupun keberhasilan eksploitasi.
Ada keterbatasan lain dalam bukti yang tersedia: alamat klien pada entri log yang diperiksa tercatat sebagai 127.0.0.1. Karena itu, sumber asli permintaan tidak dapat dipastikan hanya dari potongan log tersebut. Informasi seperti referer juga perlu diperlakukan dengan hati-hati karena tidak cukup untuk mengidentifikasi pelaku atau maksud sebuah permintaan.
Pesan mengenai sertifikat pada fitur OCSP stapling yang muncul di log merupakan hal terpisah. Pesan tersebut perlu dievaluasi sesuai konfigurasi TLS, tetapi tidak dapat dijadikan bukti bahwa PHP2Shell telah dieksploitasi.
Pelajaran pentingnya sederhana: log adalah bahan investigasi, bukan vonis. Administrator perlu membedakan antara aktivitas yang terlihat, kemungkinan penjelasan, dan kesimpulan yang benar-benar didukung oleh bukti.
Apakah blog kecil perlu memikirkan keamanan?
Artha Blog bukan situs pemerintah, portal layanan publik besar, atau sistem yang diketahui memiliki nilai strategis tinggi. Trafiknya pun relatif kecil. Dalam kondisi seperti ini, mudah muncul anggapan bahwa website tersebut tidak cukup menarik untuk menjadi sasaran serangan.
Anggapan tersebut tidak seharusnya menjadi dasar untuk mengabaikan keamanan.
Website dapat menerima permintaan otomatis dari bot yang memindai banyak domain secara luas. Aktivitas semacam itu tidak selalu berarti situs sedang ditargetkan secara khusus. Sebaliknya, sebuah website kecil juga tidak otomatis aman hanya karena pengunjungnya sedikit.
Risiko setiap website memang berbeda. Sistem pemerintah atau layanan penting dapat memiliki konsekuensi gangguan yang lebih besar, sementara blog pribadi mungkin lebih berfokus pada ketersediaan konten, reputasi, dan perlindungan akun. Namun, keduanya tetap bergantung pada konfigurasi yang benar, pembaruan perangkat lunak, serta pengelolaan akses yang memadai.
Keamanan tidak harus dimulai dengan infrastruktur mahal. Untuk website sederhana, kebiasaan pemeliharaan yang konsisten sering kali merupakan langkah awal yang paling masuk akal.
Langkah antisipasi yang dapat diterapkan
Dari pengalaman pemeriksaan ini, ada beberapa langkah praktis yang layak menjadi bagian dari pemeliharaan rutin Artha Blog dan website WordPress lain.
1. Menjaga pembaruan PHP dan komponen WordPress
Periksa advisori keamanan untuk versi PHP yang benar-benar melayani website. Perbarui PHP, WordPress, tema, dan plugin melalui jalur yang sesuai setelah mempertimbangkan kompatibilitas. Jangan hanya mengandalkan keberadaan versi yang lebih baru di repositori.
2. Mengelola hak akses file secara konsisten
Pengguna yang menjalankan PHP-FPM harus dapat membaca berkas yang dibutuhkan tanpa memberikan izin tulis secara berlebihan. Direktori, berkas konfigurasi, dan berkas unggahan perlu memiliki hak akses sesuai fungsinya.
Pada kasus ini, pemulihan hak akses diikuti dengan pulihnya website. Karena itu, perubahan kepemilikan dan izin file perlu dilakukan secara hati-hati, terutama pada server yang dikelola melalui panel seperti CloudPanel. Hindari menjalankan perintah rekursif seperti chown -R atau chmod -R tanpa memastikan direktori tujuan dan nilai izin yang tepat.
3. Memastikan cadangan dapat dipulihkan
Cadangan sebaiknya mencakup basis data, berkas website, dan konfigurasi penting yang diperlukan untuk pemulihan. Cadangan yang belum pernah diuji pemulihannya belum tentu cukup ketika terjadi gangguan.
4. Memeriksa log secara berkala
Log Nginx, PHP-FPM, WordPress, dan layanan terkait dapat membantu membedakan kesalahan konfigurasi dari pola akses yang perlu ditelusuri lebih lanjut. Jika alamat klien terlihat sebagai 127.0.0.1 karena reverse proxy atau layanan perantara, konfigurasi pencatatan alamat IP perlu diperiksa sebelum menarik kesimpulan tentang asal permintaan.
5. Mengurangi risiko pada akun dan aplikasi
Gunakan kata sandi yang kuat dan unik, autentikasi multifaktor jika tersedia, serta batasi akun administrator. Hapus plugin dan tema yang tidak digunakan, dan pastikan akses SSH maupun panel pengelolaan server dilindungi dengan baik.
6. Menyiapkan rencana migrasi dan pemulihan
Artha Blog berada pada VPS uji coba yang sedang dievaluasi sebelum migrasi ke VPS lain. Situasi tersebut mengingatkan bahwa proses perpindahan server sebaiknya disertai inventaris konfigurasi, cadangan yang tervalidasi, serta pengujian setelah migrasi. Memindahkan website tanpa memahami kepemilikan file, versi PHP, konfigurasi web server, dan dependensi aplikasi dapat menimbulkan gangguan baru.
Penutup: tidak perlu menunggu menjadi korban
Gangguan Artha Blog berakhir setelah hak akses file dikembalikan. Berdasarkan bukti yang tersedia, tidak ada dasar untuk menyebut kejadian ini sebagai insiden PHP2Shell atau memastikan bahwa website telah diretas.
Namun, tidak adanya bukti serangan bukan alasan untuk menghentikan evaluasi keamanan. Pemeriksaan versi PHP, pembacaan log, peninjauan hak akses, dan kesiapan cadangan tetap memiliki manfaat, baik ketika website sedang bermasalah maupun ketika berjalan normal.
Website kecil mungkin tidak memiliki nilai strategis yang sama dengan sistem pemerintahan atau layanan publik. Meski demikian, website tersebut tetap merupakan sistem yang perlu dikelola secara bertanggung jawab. Pemeliharaan keamanan tidak semata-mata dilakukan karena sebuah situs dianggap penting oleh pihak luar, tetapi karena pemiliknya ingin menjaga data, layanan, dan hasil kerja yang telah dibangun.
Bagi Artha Blog, kejadian ini bukan kisah tentang serangan yang berhasil menembus pertahanan. Ini adalah pengingat bahwa gangguan teknis perlu diselidiki berdasarkan bukti, sementara langkah pencegahan sebaiknya tetap dilakukan sebelum masalah yang lebih serius benar-benar terjadi.
Catatan transparansi: Artikel ini disusun berdasarkan pemeriksaan teknis terbatas pada Artha Blog. Tidak ada klaim bahwa PHP2Shell berhasil dieksploitasi, bahwa data telah dicuri, atau bahwa sumber permintaan pada log telah teridentifikasi. Kesimpulan dapat berubah apabila ditemukan bukti tambahan yang dapat diverifikasi.